DeFi-проект World Liberty Financial (WLFI), связанный с Трампом, заблокировал попытки взлома, связанные с запуском его токенов, внеся скомпрометированные кошельки в «чёрный список».
В понедельник 1 сентября World Liberty Financial разблокировал 24,6 млрд WLFI, впервые открыв торги. С тех пор хакеры и мошенники пытаются извлечь выгоду из этого события, нацеливаясь на пользователей и проект.
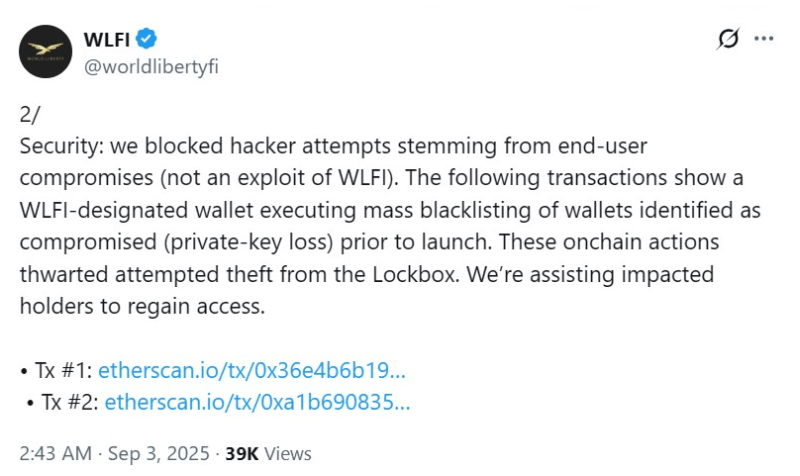
Уже в среду представители WLFI сообщили, что специальный кошелёк выполнил транзакции «массового внесения в чёрный список», чтобы заблокировать учётные записи, которые были скомпрометированы до запуска проекта. Команда разработчиков заявила, что попытки взлома были связаны с утечкой личных данных конечных пользователей, например, с потерей приватных ключей.
Благодаря внесению в «чёрный список» были предотвращены попытки взлома «Lockbox», механизма распределения заблокированных токенов среди пользователей.
Это позволило нам блокировать попытки кражи из Lockbox, — написали в WLFI, приведя в пример две транзакции на Etherscan, демонстрирующие работу «чёрного списка».
Команда World Liberty Financial добавила, что работает с пользователями, чьи аккаунты были взломаны, чтобы они могли восстановить доступ к своим аккаунтам.
http://happycoin.club/proekt-world-liberty-financial-predotvratil-popytki-vzloma-s-pomoshhyu-chyornogo-spiska/